面向金融、供应链、数字凭证和机构间清算等场景,较稳妥的以太坊联盟链方案是hyperledger besu执行客户端+qbft共识+节点与账户双重权限控制+独立隐私层,再配合链下数据库和必要的公链锚定。它保留evm兼容、智能合约和以太坊开发工具生态,又避免公链pos在成员准入、数据隔离和交易确认速度上的不匹配。这里的最佳不是单纯追求tps,而是让参与方身份明确、账本可审计、故障可恢复,且未来仍能接入更广泛的web3基础设施。
核心客户端更适合选择Hyperledger Besu,而不是从零改造一套链。Besu能够运行EVM智能合约,支持JSON-RPC接口,开发团队可以继续使用Solidity、Hardhat、Foundry以及主流钱包和监控工具,迁移成本相对可控。共识层建议采用QBFT,它属于面向企业私有网络的拜占庭容错权威证明机制,区块需要至少三分之二验证者签名后才能确认,具备确定性最终性,适合机构之间要求快速落账、避免链回滚的业务。Clique更适合测试网或轻量实验环境,涉及资金、合规和跨机构协作时,QBFT的治理边界更清晰。
节点设计决定联盟链能不能长期运行。验证节点不应全部放在一家公司的云账号里,银行、平台方、审计机构、核心供应商等成员最好分别托管节点,并在网络层配置白名单、固定对等节点和独立证书。QBFT至少需要4个验证节点才能满足拜占庭容错要求,且网络一旦有超过三分之一的验证者停止参与,就可能停止出块,因此生产环境不能只做四节点演示架构,还要准备备用节点、跨可用区部署、密钥轮换和硬件安全模块。验证者增删则应写入治理流程,避免管理员单点控制。

隐私不能靠链上地址不公开来解决。联盟链上的参与方通常只需要看到与自身有关的订单、授信、结算或凭证数据,交易金额、客户信息和商业条款应通过私密交易、加密载荷或链下存储隔离,链上只保存哈希、状态变更和审计索引。Besu体系可结合权限管理限制节点和账户访问,再按业务关系划分数据可见范围;敏感原文放入经过访问控制的数据库或对象存储,智能合约负责校验权限、时间戳和状态流转。这样既保留不可篡改证据,也避免把个人信息和商业秘密永久铺在所有成员的账本里。
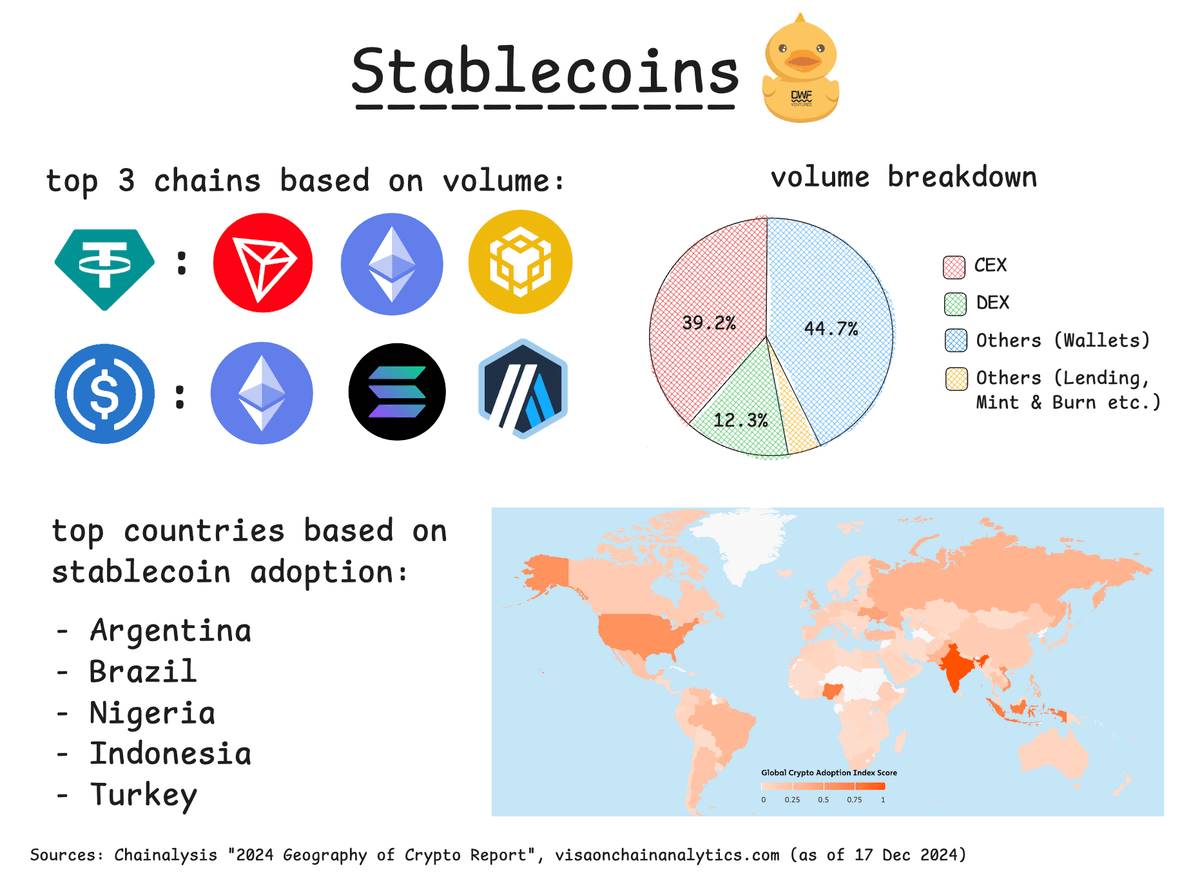
真正成熟的以太坊联盟链,还应预留混合架构出口:日常业务在许可网络内低成本、高确定性地处理,周期性把关键区块哈希或状态根锚定到以太坊主网,用公链的开放验证能力增强外部审计可信度;跨链部分则通过经过审计的桥接合约、消息验证和限额机制完成,不能把资产安全寄托在一个中心化接口上。性能测试也不能只看每秒交易数,还要测高峰排队、节点掉线、验证者更换、隐私交易延迟、数据库恢复和合约升级。对大多数企业联盟场景而言,Besu+QBFT是较平衡的起点,治理制度、密钥安全和隐私工程则决定这条链最终能否真正落地。